Az Electrum az egyik legelterjedtebb Bitcoin szoftver tárca a világon – sokan éppen azért választják, mert nyílt forráskódú, könnyű, és évtizedes múltja van. Ez azonban most kevés vigaszt nyújt azoknak, akik egy nemrég nyilvánosságra hozott súlyos biztonsági hibát tapasztaltak a saját bőrükön.
A sérülékenység lényege riasztó: a támadók privátkulcs megszerzése nélkül is képesek voltak bitcoint ellopni a gyanútlan felhasználóktól. Nem kellett betörni a tárcába, nem kellett seed phrase-t megszerezni – elég volt a megfelelő pillanatban beavatkozni egy tranzakcióba.
Hogyan működött a támadás?
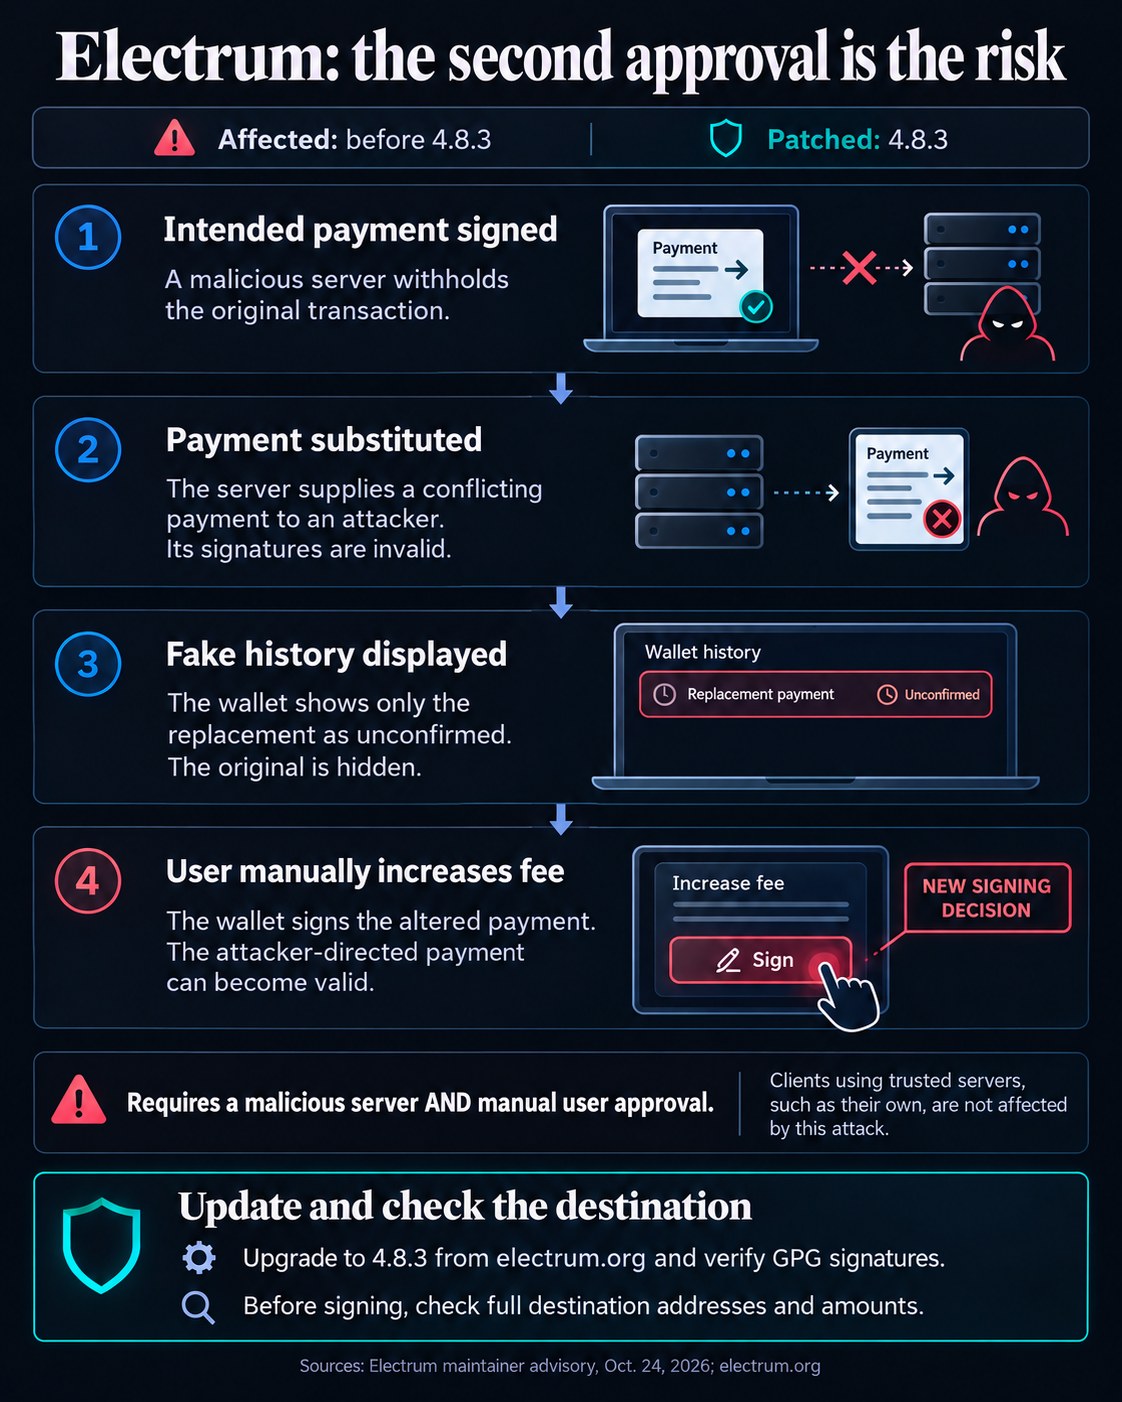
Az Electrum tartalmaz egy úgynevezett fee bump funkciót – magyarul díjemelési lehetőséget. Ha egy tranzakció elakad a mempoolban (azaz nem kerül be elég gyorsan a blokkba), a felhasználó emelheti a tranzakciós díjat, hogy felgyorsítsa a megerősítést. Ez önmagában hasznos és bevett megoldás.
A probléma ott kezdődött, hogy a tárca ezt a folyamatot nem ellenőrizte elég szigorúan. Egy rosszindulatú szereplő – például egy kompromittált vagy ellenséges csomópont – hamis aláírásokat és módosított tranzakciós adatokat küldhetett vissza a tárcának. A tárca ezt elfogadta, és a „díjemelés” során a bitcoint egy teljesen más, a támadó által kontrollált címre irányította át.
A technikai részletek szerint a támadás során cím-matching manipulációt alkalmaztak: a kártékony válasz látszólag az eredeti célcímre utalt, valójában azonban egy aprócska módosítással teljesen más helyre küldte a pénzt. Mivel a díjemelés folyamata automatikusabb és kevésbé feltűnő, mint egy teljesen új tranzakció indítása, sok felhasználó csak utólag vette észre, hogy a bitcoinja máshova ment.
Vannak áldozatok – nem csupán elmélet
Fontos hangsúlyozni: ez nem egy elméleti, laborban demonstrált sebezhetőség. Legalább egy-két felhasználó megerősített kárt szenvedett a hiba aktív kihasználása miatt. Az érintett összegek egyelőre nem nyilvánosak, de a tény, hogy valódi bitcoint loptak el valódi emberektől, egyértelművé teszi a veszély komolyságát.
A biztonsági kutatók, akik a hibát feltárták, bizonyítékokat mutattak be arra, hogy a sérülékenységet a nyilvánosságra hozatal előtt már kihasználták. Ez azt jelenti: a javítás megjelenéséig volt egy időablak, amelyben a felhasználók úgy gondolhatták, hogy biztonságban vannak – miközben nem voltak azok.
Melyik verzió érintett, és mi a megoldás?
A jó hír az, hogy az Electrum fejlesztői reagáltak és javítottak. A hibát a 4.8.3-as verzióban orvosolták. Ha valaki korábbi verziót használ, azonnal frissítenie kell – ez nem ajánlás, hanem alapvető biztonsági követelmény.
- Ellenőrizd a telepített Electrum verziót (a programon belül: Help → About)
- Ha nem 4.8.3 vagy újabb, töltsd le a frissítést kizárólag az official forrásból: electrum.org
- Frissítés előtt ellenőrizd az aláírást – az Electrum weboldalán leírják, hogyan
- Ha a közelmúltban díjemelést hajtottál végre, nézd meg a tranzakció történetét, hogy a pénz valóban a szándékolt címre ment-e
Az utolsó pont különösen fontos: ha valaki az elmúlt hetekben vagy hónapokban fee bump funkciót használt, érdemes visszamenőleg ellenőrizni a tranzakciókat a blokkláncban (például a mempool.space oldalon).
Mit jelent ez a magyar Bitcoin-felhasználóknak?
A magyar közösség érintettsége egyelőre nem tisztázott. Nincs nyilvános adat arról, hogy hazai felhasználók közt is lennének károsultak – de ez nem jelent biztonságot. Az Electrumot itthon is sokan használják, különösen azok, akik egy könnyebb, desktop-alapú megoldást keresnek a hardver tárca mellé, vagy amellett.
A tapasztalatlan felhasználók számára ez az eset jól illusztrálja, miért nem elég egyszer beállítani egy tárcát és utána nem foglalkozni vele. A szoftver tárcák élő rendszerek – frissíteni kell őket, figyelni kell a biztonsági közleményeket, és soha nem szabad vakon megbízni abban, hogy „eddig működött, tehát biztonságos”.
Érdemes megjegyezni azt is, hogy a támadás nem a Bitcoin-protokollt érintette – a blokklánc maga sértetlenül működött. A probléma a kliens szoftverben volt, ami jól mutatja: a Bitcoin biztonsága nem egységes dolog. A protokoll szintje és a tárca szoftvere két külön kockázati terület.
Általános tanulságok és védekezési lehetőségek
Ez az eset jó alkalom arra, hogy átgondoljuk az általános biztonsági szokásainkat:
- Szoftver tárcákat rendszeresen frissíts. Ez nem opcionális – a biztonsági javítások kritikusak lehetnek.
- Nagyobb összegekhez használj hardver tárcát. Egy Ledger vagy Trezor nem véd minden támadástól, de a privátkulcs fizikai izolációja jelentős védelmet nyújt.
- Tranzakció elküldése előtt mindig ellenőrizd a célcímet – és díjemeléskor is nézd meg újra, hogy valóban ugyanaz-e a cím.
- Ne bízz ismeretlen csomópontokban. Ha saját Bitcoin node-ot futtatsz, és az Electrumot ahhoz csatlakoztatod, jelentősen csökkented a kockázatot.
- Kövesd az Electrum hivatalos kommunikációs csatornáit (GitHub, electrum.org) – a biztonsági közlemények ott jelennek meg először.
Összefoglalás
Az Electrum biztonsági rése komoly emlékeztető: a szoftver tárcák kényelme ára van. A sérülékenység – amelyet mára a 4.8.3-as verzióban javítottak – lehetővé tette, hogy rosszindulatú szereplők a fee bump mechanizmus manipulálásával bitcoint irányítsanak át a saját zsebükbe, miközben az áldozat azt hitte, csupán egy normál díjemelést hajt végre.
A legfontosabb teendő most: frissíts azonnal 4.8.3-ra, ellenőrizd a korábbi tranzakciókat, és ha bármilyen gyanús mozgást tapasztalsz, jelezd az Electrum közösségének. A bitcoin visszaszerzésére a blokkláncban nincs mód – ha egyszer elment, elment. Éppen ezért a megelőzés az egyetlen valódi védekezés.
Mielőtt bármibe pénzt teszel: 12 kérdés
Kétoldalas ellenőrzőlista, amit egy ajánlat vagy egy kiszemelt befektetés mellé tehetsz: költség, kockázat, adózás, és az a kérdés, amit szinte senki nem tesz fel magának. E-mailben küldöm.