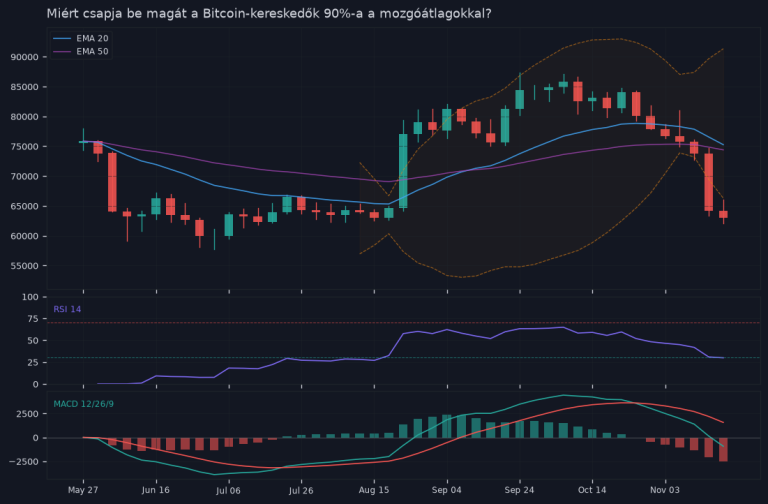
- A WXMR 13,5 millió dolláros exploitja után egy nap alatt 99,8%-ot zuhant – nem a Monero, hanem a bridge-híd összeomlott.
- A wrapped tokenek lényege: egy másik blokkláncon reprezentálnak egy eredeti kriptoeszközt, de ez új kockázatforrást jelent: a bridge sebezhetőségét.
- A letéti manipuláció és fedezethiány miatt WXMR-t vehető fel tényleges XMR-fedezet nélkül – ez szinte minden híd kritikus pontja.
Egy token 99,8%-os zuhanása nem egyszerűen piaci pánik — ez szinte mindig valami strukturális problémára utal. A Wrapped Monero (WXMR) esetében ez pontosan így történt: egy 13,5 millió dolláros exploitot követően a token értéke gyakorlatilag nullára esett. Nem a Monero hálózata dőlt össze, hanem az a híd, amelyen keresztül az XMR-t más blokkláncra „csomagolták”.
Ez a különbség alapvető — és sokan nem értik, amíg bele nem futnak.
- Mi is az a wrapped token, és miért csábító?
- A ,5 millió-os exploit: mi történt pontosan?
- Miért nem egyenlő az altcoin a wrapped verziójával?
- Mikor érdemes wrapped tokent venni — és mikor nem?
- Amikor elfogadható a kockázat
- Amikor kerüld el
- A Monero-specifikus csapda
- Hogyan védekezz? Gyakorlati ellenőrzőlista
- Összefoglalás
Mi is az a wrapped token, és miért csábító?
A kriptopiac egyik praktikus találmánya a wrapped (csomagolt) token: lényegében egy olyan digitális eszköz, amely egy másik blokkláncon reprezentál egy eredeti kriptodevizát. A leghíresebb példa a Wrapped Bitcoin (WBTC) az Ethereumon — aki WBTC-t tart, az elméletileg Bitcoin-kitettséggel rendelkezik, de az Ethereum ökoszisztémáján belül tud vele mozogni, DeFi-protokollokban használni.
A logika vonzó: hozzáférsz egy eszköz értékéhez anélkül, hogy elhagynád a kedvenc hálózatodat. A Monero esetében az ígéret még csábítóbb volt — az XMR hírhedten privát és nehezen integrálható, egy wrapped verzió viszont „nyitottá” teszi a DeFi-világ számára.
Csakhogy ez az ígéret egy kritikus gyenge pontot rejt magában.
A $13,5 millió-os exploit: mi történt pontosan?
A WXMR mögötti mechanizmus egy ún. bridge-re (hídra) támaszkodott. Ez a híd volt felelős azért, hogy az eredeti XMR-t letárolja, és cserébe WXMR-t bocsásson ki. Amikor a támadó megtalálta a híd sebezhetőségét, nem a Monero blokkláncát törte fel — azt nem lehet. Ehelyett a bridge okosszerződésében lévő hibát aknázta ki.
A technikai anatómia nagyjából így néz ki:
- Letéti manipuláció: A támadó valószínűleg hamis letéti bizonylatokat generált, vagy a bridge validációs logikáját csapta be, így WXMR-t vehetett fel tényleges XMR-fedezet nélkül.
- Fedezethiány: A kibocsátott WXMR mögött egyszerre kevesebb valódi XMR állt, mint amennyit a tokenek összértéke sugallt — a rendszer „levegőre” kezdett épülni.
- Pániklikvidáció: Amint a piac észlelte az anomáliát, a WXMR-tartók menekülni kezdtek. A likviditás megszűnt, az ár 99,8%-ot zuhant.
Az eredeti Monero hálózaton közben semmi nem változott. Az XMR árfolyama is megmozdult, de nem dőlt össze. A WXMR katasztrófája egy teljesen különálló infrastruktúra hibája volt.
Miért nem egyenlő az altcoin a wrapped verziójával?
Ez a legfontosabb lecke, amit érdemes megérteni, mielőtt bárki wrapped tokent vesz.
Ha XMR-t vásárolsz, akkor a Monero hálózatán tartasz egy eszközt — a biztonságát a proof-of-work bányászok százai garantálják, és a protokollt közel egy évtizedes tesztelés áll mögött. Ha WXMR-t veszel, akkor megbízol:
- a bridge operátorában vagy a kibocsátó szervezetben,
- a bridge okosszerződésének auditálásában (és az auditorokban),
- a fedezet valós meglétének folyamatos ellenőrzésében,
- abban, hogy a likviditáskezelők nem tűnnek el a pénzzel.
Ez nem elméleti kockázat. A DeFi-bridge hackek az elmúlt évek egyik legköltségesebb biztonsági problémájává váltak — a Ronin Bridge (625M$), a Wormhole (320M$), a Nomad (190M$) mind erre a mintára mentek el. A WXMR exploit ehhez képest kisebb volumenű, de a mechanizmus azonos.
Mikor érdemes wrapped tokent venni — és mikor nem?
Nem azt mondom, hogy soha. De az „érdemes-e?” kérdésre csak akkor tudod a választ, ha végiggondolod az alábbi szempontokat.
Amikor elfogadható a kockázat
- Rövid időtávra, konkrét célra használod — például likviditást biztosítasz egy DeFi-poolban, és pár napon belül ki is lépsz.
- A bridge auditált és átlátható — nyilvánosan elérhető, friss (nem két évvel ezelőtti) biztonsági audit áll mögötte, és az okosszerződés kód nyílt forráskódú.
- A fedezeti arány nyilvánosan ellenőrizhető — valós időben látható, hogy mennyi eredeti eszköz áll a kibocsátott tokenek mögött.
- A kibocsátó rendelkezik valamilyen felelősségi mechanizmussal — például biztosítási alappal, vagy szabályozói felügyelet alatt áll.
Amikor kerüld el
- Hosszú távú tartásra — ha 1-2 évnél hosszabb időre gondolkodsz, vedd meg az eredeti eszközt.
- Ha a bridge ismeretlen vagy alig auditált — egy frissen indított protokoll, amelynek okosszerződése nincs alaposan átvizsgálva, egyenesen katasztrófára vár.
- Ha az eredeti eszköz épp azért nehezen integrálható, mert erősen privát vagy nem kompatibilis — a Monero esetében a bridge maga válik a leggyengébb láncszemévé, épp azért, mert az alapeszköz természeténél fogva nehezen auditálható.
- Ha a hozam kirívóan magas — az extrém APY legtöbbször azt jelenti, hogy valaki valahol elvállalta a kockázatot helyetted. Általában te vagy az.
A Monero-specifikus csapda
A WXMR esetét külön pikánssá teszi, hogy az XMR egyik legfőbb tulajdonsága — a tranzakciók nyomon követhetetlensége — pont azt nehezíti meg, amit egy megbízható bridge-nek tudnia kellene: átláthatóan igazolni, hogy a fedezet valóban megvan.
A Monero hálózatán a valódi egyenlegek és tranzakciók rejtve maradnak a kívülállók elől. Ez kiváló adatvédelmi szempontból, de egy bridge-operátornak kihívást jelent az átlátható proof-of-reserves közzétételénél. Ha nem lehet egyszerűen „belátni” a fedezeti tárcába, honnan tudja a felhasználó, hogy az 1:1 backing valóban fennáll?
Ez strukturális ellentmondás — és a piac végül rámutatott erre.
Hogyan védekezz? Gyakorlati ellenőrzőlista
Mielőtt bármilyen wrapped tokent vásárolnál, menj végig ezeken a pontokon:
- Keresd meg az auditot. Hol érhető el az okosszerződés biztonsági auditja? Ki végezte? Mikor volt a legutóbbi? Ha nincs nyilvánosan elérhető friss audit, lépj vissza.
- Ellenőrizd a proof-of-reserves rendszert. Van-e valós idejű, független igazolás arról, hogy a fedezet megvan? Ez különösen centralizált bridge-eknél kritikus.
- Nézd meg a bridge TVL (Total Value Locked) történetét. Hirtelen, nagy összegű be- vagy kiáramlások gyanúsak lehetnek.
- Utánanézz a csapatnak és a gouvernance-nak. Ki üzemelteti a bridge-et? Van-e multisig védelem? Ki tudja megváltoztatni a szerződést?
- Nézd meg, mi volt az eddigi incidens-előzmény. Ha a bridge-nek már volt exploitja, hogyan kezelték? Volt kártérítés?
Összefoglalás
A Wrapped Monero összeomlása nem a Monero halálát jelenti — sőt, az XMR maga ép maradt. A lecke az, hogy egy tokenizált verzió soha nem örökli automatikusan az eredeti eszköz biztonságát. Egy wrapped token csak annyira biztonságos, mint az a bridge, amelyen létrejött — és a legtöbb bridge jóval sebezhetőbb, mint amire a marketing utal.
Ha hosszú távon altcoint akarsz tartani, vedd meg az eredetit, és tárold saját walletben. Ha wrapped tokent használsz, tudatosan vállald a bridge-kockázatot — kis összegben, rövid időre, alaposan átvizsgált infrastruktúrán. A 13,5 millió dolláros exploit nem véletlenül történt: mindig volt valami, amit az érintett befektetők nem ellenőriztek elég alaposan.
A kriptopiacon a kockázat ritkán ott van, ahol a leghangosabban figyelmeztetnek rá.
🧭 Elakadtál egy kriptós kérdéssel?
Nem világos egy tárca, egy tőzsdei folyamat vagy egy ajánlat? Az egyéni konzultáción a saját kérdéseddel foglalkozunk. Tippet nem adok, a számládhoz nem nyúlok.
39 900 Ft: 90 perc online, utána rövid írásos összefoglaló.
Ez nem befektetési tanácsadás.
Gyakori kérdések
Egy digitális eszköz, amely egy másik blokkláncon reprezentál egy eredeti kriptodevizát. Például a WBTC az Ethereumon Bitcoin-kitettséget biztosít az Ethereum ökoszisztémán belül. A cél: hozzáférés egy eszköz értékéhez anélkül, hogy elhagynád a kedvenc hálózatodat.
A támadó a WXMR bridge okosszerződésében lévő hibát aknázta ki, valószínűleg hamis letéti bizonylatokat generálva vagy a validációs logikát megtévesztve. Így WXMR-t vehetett fel tényleges XMR-fedezet nélkül, ami a híd összeomlásához vezetett.
Nem. A Monero blokkláncát nem lehet feltörni – csak a bridge-híd a támadás célja volt. Ez a lényegi különbség: a támadás nem a Monero biztonsági rendszerét, hanem az interoperabilitás infrastruktúráját érintette.
Akik WXMR-t tartottak, amikor az exploit megtörtént. A token értéke gyakorlatilag nullára esett, mivel a mögötte lévő fedezet nem létezett – az eredeti XMR-ek a bridge-ben maradtak, de a kibocsátott WXMR felár nélkül volt.
A WBTC az Ethereumon – több audit és intézményi hátterű kezelés miatt. Azonban minden wrapped token kockázat: létezik a bridge-kockázat és a centralizációs kockázat. Az eredeti eszköz (Bitcoin, Monero) mindig biztonságosabb marad a saját hálózatán.
Mielőtt bármibe pénzt teszel: 12 kérdés
Kétoldalas ellenőrzőlista, amit egy ajánlat vagy egy kiszemelt befektetés mellé tehetsz: költség, kockázat, adózás, és az a kérdés, amit szinte senki nem tesz fel magának. E-mailben küldöm.