- A zsarolóvírus-kifizetések 2024-ben 1,25 milliárdról 814 millió dollárra zuhantak – 35%-os csökkenés az áldozatok elutasító magatartása miatt.
- Az American United Healthcare 22 millió dolláros fizetése ellenére sem megmenti az adatokat – ezzel rádöbbentette a vállalatokat, hogy a ransom nem oldja meg a problémát.
- A bűnözők nem kevesebbet próbálkoznak, hanem az áldozatok megtanultak nemet mondani, csökkentve a hackerek kriptó-bevételét.
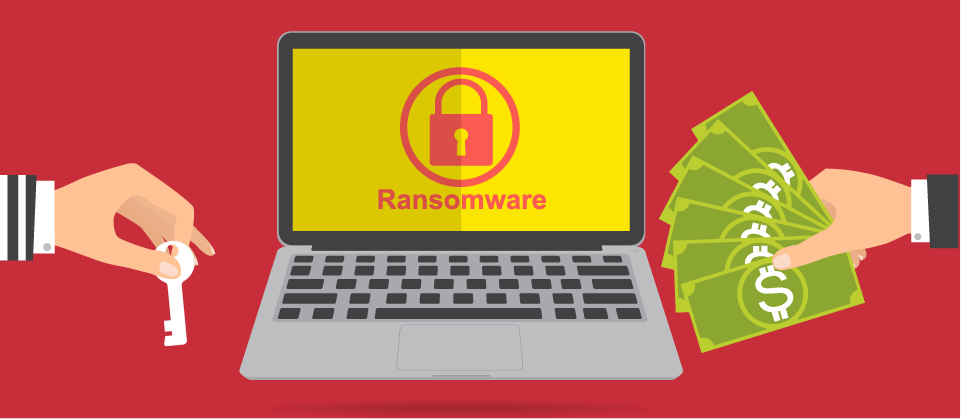
A zsarolóvírusok (ransomware) nem tűntek el – sőt, a támadások száma 2026-ra sem csökkent érdemben. Ami viszont változott: egyre kevesebb áldozat fizet. A Chainalysis blokklánc-elemző cég adatai szerint 2024-ben a zsarolóvírus-kifizetések 35%-kal estek vissza az előző évhez képest, és ez a tendencia azóta is tart. A bűnözők egyre kevesebbet keresnek – nem azért, mert kevesebbet próbálkoznak, hanem mert az áldozatok megtanultak nemet mondani.
De mi áll valójában a visszaesés mögött? És miért fontos ebben a történetben a bitcoin szerepe?
- Rekord után zuhanás
- Miért esett vissza a zsarolóvírus-bevétel?
- Az áldozatok megtanulták: a fizetés nem old meg semmit
- Hatósági fellépés és szankciók
- Jobb mentések, jobb felkészültség
- Bitcoin: a bűnözők kedvenc fizetőeszköze – és egyben a gyenge pontja
- Nehezebb a lopott pénzek tisztára mosása
- Ki áll a támadások mögött?
- Mi a helyzet 2026-ban?
- Összefoglalás
Rekord után zuhanás
2023 a zsarolóvírus-bűnözés csúcséve volt. A hackercsoportok összesen 1,25 milliárd dollárt söpörtek be – ez akkora összeg, amellyel akár egy közepes méretű ország éves védelmi büdzséjét is ki lehetett volna gazdálkodni. Aztán 2024-ben ez az összeg 814 millió dollárra zuhant. Nem azért, mert a bűnözők visszavonultak, hanem mert valami megváltozott az áldozatok viselkedésében.
A Chainalysis elemzői szerint a kifizetési hajlandóság csökkent a legjobban. Egyre több cég és intézmény dönt úgy: inkább vállalja a helyreállítás fájdalmát, mint hogy bitcoint utaljon ismeretlen szereplőknek.
Miért esett vissza a zsarolóvírus-bevétel?
Több tényező együttes hatásáról van szó – egyik sem elegendő önmagában, de együtt komoly változást hoztak.
Az áldozatok megtanulták: a fizetés nem old meg semmit
Az egyik legmeghatározóbb lecke az American United Healthcare esete volt. A cég 22 millió dollárt fizetett ki bitcoinban a támadóknak – aztán az adatokat ennek ellenére kiszivárogtatták. Ez az eset sok döntéshozót gondolkodóba ejtett: ha a fizetés nem garantálja az adatok törlését, miért fizetnénk egyáltalán?
Ez a felismerés lassan, de biztosan terjed a vállalati szférában. A zsarolóvírus-tárgyalásokra szakosodott tanácsadó cégek – mint a Coveware – rendre azt javasolják ügyfeleiknek: először mérjük fel, hogy mi kompromittálódott ténylegesen, és csak ezután döntsük el, van-e bármiféle értelme fizetni.
Hatósági fellépés és szankciók
A nyugati hatóságok 2024-ben komoly csapásokat mértek a legnagyobb zsarolóvírus-csoportokra. A LockBit hálózatát az Europol és az FBI közös akciójában számolták fel – legalábbis ideiglenesen. A csoport ugyan megpróbált újjászerveződni, de a legsúlyosabb következmény nem is az infrastruktúra lebontása volt, hanem az, hogy nyilvánosságra kerültek az affiliált partnerek adatai. Ez a zsarolóvírus-ökoszisztéma legbizalmasabb részét rombolta szét.
Az Egyesült Államok pénzügyminisztériuma eközben szankciókat vetett ki több kriptotőzsdére és kriptomixer-szolgáltatásra, amelyek a bűnözők pénzmosási útvonalain szerepeltek. Ha a pénz nem konvertálható tiszta fiatba, a zsarolóvírus-biznisz megtérülése drasztikusan romlik.
Jobb mentések, jobb felkészültség
A vállalati kiberbiztonsági kultúra – lassan, de – fejlődik. Egyre több szervezet rendelkezik offline biztonsági mentésekkel és kipróbált helyreállítási tervekkel. Ha a titkosított adatok visszaállíthatók saját mentésből, a zsarolóvírus elveszíti a legfőbb fegyverét. Nem véletlen, hogy a hackercsoportok egyre inkább az adatkiszivárogtatáson alapuló zsarolásra álltak át – ők is érzik, hogy a dekódolós modell gyengülőben van.
Bitcoin: a bűnözők kedvenc fizetőeszköze – és egyben a gyenge pontja
A zsarolóvírus-kifizetések döntő többsége bitcoinban történik. Ez nem véletlen: a bitcoin határok nélkül utalható, nem igényel bankszámlát, és az összegek azonnal mozgathatók. A hatóságok szempontjából viszont van egy alapvető probléma a bűnözők számára: a bitcoin blokklánca nyilvános és örökre megmarad.
Minden egyes tranzakció nyomon követhető. A Chainalysis, az Elliptic és hasonló blokklánc-elemző cégek pontosan ezt teszik: visszafejtik a pénzmozgásokat, azonosítják a zsarolóvírus-csoportokhoz köthető tárcacímeket, és átadják az információt a hatóságoknak. A 2022-es Bitfinex-hack kapcsán az FBI például 3,6 milliárd dollár értékű bitcoint foglalt le – évekkel a lopás után. Ez önmagában jelzi, hogy a bitcoin nem olyan névtelen, mint ahogy azt sokan gondolják.
Éppen ezért próbálnak a bűnözők egyre bonyolultabb módszerekhez nyúlni a pénz elfedésére.
Nehezebb a lopott pénzek tisztára mosása
A zsarolóvírus mögött álló szereplők hagyományosan kriptomixereket (más néven tumbler) használtak arra, hogy összekeverjék a piszkos pénzeket a tisztákkal. A Tornado Cash leállítása és a Chipmixer elleni fellépés után azonban ezek az útvonalak egyre szűkebbé váltak.
2024-ben a Chainalysis adatai alapján csökkent a mixerek használata, és nőtt a decentralizált tőzsdék (DEX) és az úgynevezett cross-chain bridge-ek igénybevétele – ezek segítségével a bűnözők bitcoinból más kriptovalutákba váltanak, majd onnan próbálnak fiat pénzbe konvertálni. Ez az útvonal bonyolultabb, lassabb és drágább, mint korábban volt. A megtérülés romlott.
A hatóságok eközben egyre ügyesebben követik ezeket az alternatív útvonalakat is. A blokklánc-elemzés ma már nem csupán a bitcoin-tranzakciókra terjed ki – szinte az összes nagyobb nyilvános blokkláncra van rálátásuk az erre szakosodott cégeknek.
Ki áll a támadások mögött?
A zsarolóvírus-ipar nem egyszerűen néhány hacker munkája. Ez egy szervezett, franchise-szerűen működő ökoszisztéma. A nagy csoportok – mint a LockBit, a BlackCat (ALPHV) vagy a Cl0p – ransomware-as-a-service (RaaS) modellben dolgoznak: a fejlesztők adják a szoftvert és az infrastruktúrát, az affiliált partnerek pedig végrehajtják a támadásokat, majd megosztják a bevételt.
Ez azt jelenti, hogy egy csoport felszámolása nem szünteti meg azonnal a fenyegetést – az affiliáltak új csoporthoz csatlakoznak, vagy sajátot indítanak. A LockBit felszámolása után számos korábbi partner a RansomHub nevű, újonnan megjelenő csoporthoz igazolt át.
Mi a helyzet 2026-ban?
A trend nem fordult meg teljesen. A zsarolóvírus-támadások száma nem csökkent – a kifizetési hajlandóság igen. A bűnözők erre reagáltak: egyre inkább a kettős zsarolás irányába mozdulnak, ahol nem csupán titkosítják az adatokat, hanem azzal is fenyegetnek, hogy nyilvánosságra hozzák azokat. Ez különösen érzékeny szektorokban – egészségügy, pénzügy, közszféra – hatékony nyomásgyakorló eszköz.
Emellett megjelent a mesterséges intelligenciával segített támadások kérdése is: az adathalász e-mailek egyre hitelesebben néznek ki, a social engineering támadások egyre nehezebben szűrhetők ki. A belépési pont megtalálása könnyebbé válik, a hatékony védekezés viszont egyre összetettebb feladattá.
Összefoglalás
A zsarolóvírus-fizetések 35%-os visszaesése 2024-ben valós fordulópontot jelzett – de nem azt, hogy a probléma megoldódott. A visszaesés mögött három tényező húzódik meg: a kifizetési hajlandóság csökkent, mert az áldozatok rájöttek, hogy a fizetés nem véd meg; a hatósági fellépés erősödött, és komoly csapásokat mért a legnagyobb csoportokra; valamint a pénzmosási útvonalak szűkültek, ami rontotta a bűnözők megtérülését.
A bitcoin ebben a történetben kettős szerepet játszik: egyszerre a bűnözők legfontosabb fizetőeszköze, és egyben a legkövethetőbb nyom, amit hagynak maguk után. A blokklánc nyilvánossága – amit a zsarolóvírus-csoportok sokan még mindig alábecsülnek – egyre komolyabb fegyver a hatóságok kezében.
Aki úgy gondolja, hogy ez a probléma csak a nagy vállalatokat érinti, téved. A kkv-szektor és a közintézmények egyre inkább célkeresztbe kerülnek – éppen azért, mert kevésbé felkészültek. A biztonsági mentés és a tudatos kiberbiztonsági kultúra ma már nem opcionális beruházás.
Gyakori kérdések
A Chainalysis adatai szerint a zsarolóvírus-kifizetések 35%-kal estek vissza az előző évhez képest, 1,25 milliárdról 814 millió dollárra zuhantak 2024-ben. A csökkenés az áldozatok növekvő elutasító magatartásából fakad.
Az American United Healthcare esete megmutatta, hogy még a 22 millió dolláros fizetés sem garantálja az adatok törlését – a támadók a pénz után is kiszivárogtatták az információkat. Ez felismerésre ébresztette a vállalatokat, hogy a fizetés valójában nem old meg semmit.
2023 a zsarolóvírus-bűnözés csúcséve volt, amikor a hackercsoportok összesen 1,25 milliárd dollárt söpörtek be – akkora összeg, amellyel egy közepes méretű ország éves védelmi büdzséjét is ki lehetett volna gazdálkodni.
Nem – a támadások száma nem csökkent érdemben. A bűnözők továbbra is aktívak maradnak, de az áldozatok kevésbé hajlandóak bitcoint fizetni a kizsákmányolók számára, ami egyenes arányban csökkenti a hackerek bevételét.
A zsarolóvírus-tárgyalásokra szakosodott cégek, mint a Coveware, egyre gyakrabban azt javasolják ügyfeleiknek, hogy ne fizessenek, hanem inkább vállalja meg a helyreállítás fájdalmát – hiszen a fizetés sem biztosítja az adatok törlését.
Mielőtt bármibe pénzt teszel: 12 kérdés
Kétoldalas ellenőrzőlista, amit egy ajánlat vagy egy kiszemelt befektetés mellé tehetsz: költség, kockázat, adózás, és az a kérdés, amit szinte senki nem tesz fel magának. E-mailben küldöm.